> عدن «الأيام» خاص:
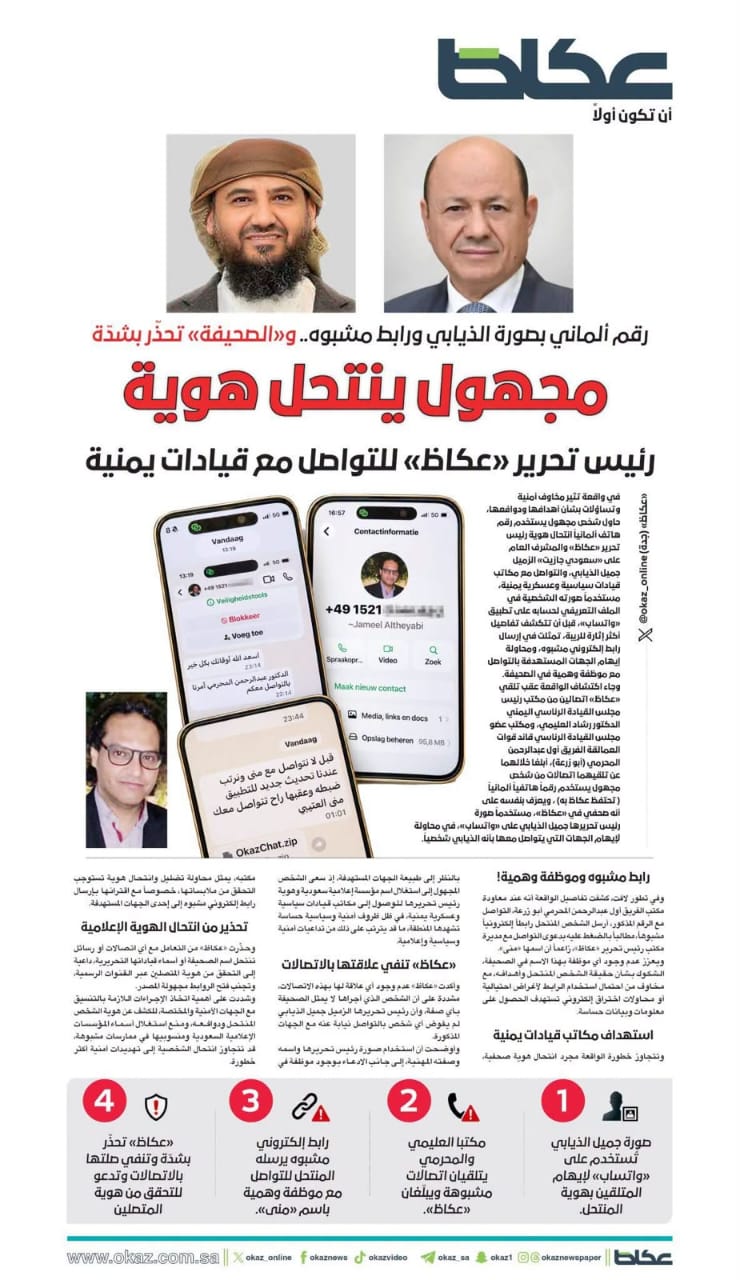
كشفت صحيفة «عكاظ» السعودية عن واقعة انتحال هوية رئيس تحريرها والمشرف العام على «سعودي جازيت»، جميل الذيابي، للتواصل مع مكتبي الدكتور رشاد العليمي وعبدالرحمن المحرمي «أبو زرعة»، باستخدام رقم هاتف يحمل رمز ألمانيا وصورة الذيابي على تطبيق «واتساب»، وإرسال رابط إلكتروني مشبوه تحت غطاء ترتيب تواصل مع موظفة مزعومة في الصحيفة.
وبحسب التفاصيل التي نشرتها «عكاظ»، انكشفت المحاولة بعدما تلقت الصحيفة اتصالين من مكتب رئيس مجلس القيادة الرئاسي الدكتور رشاد العليمي، ومكتب عضو المجلس وقائد قوات العمالقة الفريق أول عبدالرحمن المحرمي، أبلغها خلالهما المكتبان بتلقي اتصالات من شخص مجهول يقدم نفسه بوصفه صحفيًا تابعًا لها.
واستخدم المتصل صورة جميل الذيابي في الملف التعريفي لحسابه، بما يوحي للجهات المستهدفة بأنها تتعامل مع رئيس التحرير شخصيًا. وذكرت الصحيفة أنها تحتفظ بالرقم المستخدم في الاتصالات، فيما تظهر الصور المرفقة بالمادة أن الرقم يحمل رمز الاتصال الدولي الخاص بألمانيا.
واتخذت الواقعة منحى أكثر إثارة للشك عندما عاود مكتب المحرمي التواصل مع الرقم، فأرسل صاحبه رابطًا مشبوهًا وطلب الضغط عليه، مدعيًا أن ذلك يتيح التواصل مع مديرة مكتب رئيس تحرير «عكاظ»، التي زعم أن اسمها «منى». وأوضحت الصحيفة أنه لا توجد موظفة لديها بهذا الاسم.
وتُظهر صور المحادثات المنشورة ملفًا مضغوطًا باسم «OkazChat.zip»، ورسالة تربط ترتيب التواصل بإجراء تحديث للتطبيق أولًا. ويضيف هذا التفصيل سببًا آخر للحذر من المواد المرسلة، من دون أن تتيح الصور وحدها معرفة محتوى الملف أو إثبات احتوائه على برنامج ضار.
ونفت «عكاظ» صلتها بهذه الاتصالات، مؤكدة أن المرسل لا يتحدث باسمها ولا يحمل تفويضًا من رئيس تحريرها للتواصل مع الجهات المذكورة. واعتبرت استخدام اسم الذيابي وصورته وصفته المهنية، إلى جانب اختلاق موظفة في مكتبه، محاولة تضليل تستدعي الكشف عن ملابساتها ودوافعها.
وتكمن حساسية الواقعة في طبيعة الجهات التي جرى التواصل معها؛ فالمحاولة توجهت إلى مكتبين لقيادتين سياسيتين وعسكريتين، واستندت إلى اسم مؤسسة إعلامية سعودية معروفة لفتح قناة اتصال تبدو مألوفة، ثم طلبت من الطرف المستهدف التعامل مع مادة إلكترونية مجهولة المصدر.
ومن قراءة تسلسل الرسائل، تبدو الهوية الإعلامية المنتحلة وسيلة لاكتساب الثقة، بينما استُخدم ادعاء وجود موظفة مسؤولة عن ترتيب التواصل لتبرير الخطوة التالية. وهذه قراءة لأسلوب المحاولة، وليست دليلًا على هوية منفذها أو الجهة التي قد تقف وراءها.
وتتشابه هذه السمات مع أساليب التصيد الإلكتروني التي تقوم على التظاهر بصفة موثوقة لحمل المتلقي على فتح رابط أو مرفق، أو تقديم معلومات. وقد يؤدي هذا النوع من الخداع إلى سرقة بيانات أو تنزيل برامج ضارة، بحسب الإرشادات الرسمية لوكالة الأمن السيبراني وأمن البنية التحتية الأمريكية، لكن وقوع أي من ذلك في هذه الحادثة لم يُثبت في المادة المنشورة.
ولا تتضمن المعلومات التي عرضتها «عكاظ» إعلانًا عن نجاح اختراق أجهزة المكتبين، أو تسريب بيانات منهما، أو تحديد هوية صاحب الرقم. كما لا تقدم أساسًا لنسبة المحاولة إلى طرف سياسي أو عسكري بعينه؛ وتظل هذه المسائل بحاجة إلى تحقيق وفحص فني للأدلة.
وحذرت الصحيفة من الاستجابة لاتصالات ورسائل تستخدم اسمها أو أسماء مسؤوليها من دون التحقق عبر قنواتها الرسمية، ودعت إلى تجنب الروابط مجهولة المصدر. وشددت على ضرورة التنسيق مع الجهات الأمنية والمختصة لتحديد هوية المنتحل ودوافعه، ومنع توظيف أسماء المؤسسات الإعلامية ومنسوبيها في ممارسات مشبوهة.
وتبرز الواقعة أهمية اعتماد إجراءات واضحة لدى مكاتب المسؤولين لاستقبال الطلبات الإعلامية، بحيث يُراجع اسم المرسل وصفته من خلال وسيلة اتصال رسمية معروفة مسبقًا، قبل تبادل معلومات أو التعامل مع مرفقات. فوجود صورة صحفي أو اسم صحيفة في حساب المرسل لا يغني عن التحقق من مصدر الطلب.
وتوصي الإرشادات الرسمية لمكافحة التصيد بتدريب الموظفين على تمييز الطلبات غير المعتادة، وعدم التفاعل مع الروابط والمرفقات المشبوهة، والإبلاغ عن التعرض لها. وفي حالة المكاتب التي تتعامل مع مراسلات حساسة، تزداد أهمية إحالة الرسائل المثيرة للشك إلى المختصين بدل اتخاذ قرار فردي بشأن فتحها.
ويكشف تحذير «عكاظ» عن محاولة لاستغلال الثقة في العمل الصحفي للوصول إلى مكاتب قيادات يمنية. أما معرفة ما إذا كانت الواقعة احتيالًا فرديًا أو جزءًا من استهداف أوسع، وما إذا ترتب عليها ضرر فعلي، فتبقى مرهونة بما تسفر عنه التحقيقات، بعيدًا عن التكهنات والاتهامات التي لا تسندها أدلة.